Hoppa till innehållet
Inferens i EU · AWS FrankfurtPersonuppgiftsbiträde · GDPR art. 28

Använd Claude och andra ledande AI-modeller – utan att tappa kontrollen över personuppgifter.

Opsio Vault AI är en säker gateway mellan era applikationer och AI-modellerna. Den körs i EU, tar bort personuppgifter innan modellen ser dem, stoppar lösenord och nycklar och loggar varje anrop för er revisor. Opsios AI-team driftar tjänsten under ett personuppgiftsbiträdesavtal. För utvecklingsteam som bygger AI i sina produkter och IT-avdelningar som ger medarbetarna godkända AI-verktyg.

Upprätthålls av plattformen
EU
Modellinferens
Frankfurt + inferens i EU
0
Prompter som tränar modeller
Inga sparade konversationer
Stoppas
Lösenord och API-nycklar
Före varje modellanrop
100 %
Anrop loggade för revisorn
Sparas i 18 månader
vault-ai / ett anrops väg
Prompt · support-desk→ claude-sonnet
Svara PERSON_1 (PNR_1, EMAIL_1) att återbetalningen är godkänd.
Inferensprofil i EUus-east-1
En oföränderlig revisionspost visar vad som hände – utan innehållet.
Levererat till er app · riktiga värden återställda
Hej Anna Lindqvist! Din återbetalning är godkänd och sätts in på ditt konto inom tre bankdagar.
Revisionspost · oföränderlig
Besvarat
anropare
support-desk · app-nyckel
modell
claude-sonnet · inferensprofil i EU
inspektion
3 identiteter pseudonymiserade
skyddsfilter
godkänt
innehåll
loggas inte
Innehållet loggas aldrig · sparas i 18 månader
Oföränderlig logg// Illustration
Kostnadsfri genomgång · 30 minuter · Inga åtaganden

Säg ja till AI – och kunna svara er revisor.

Vi visar Vault AI-portalen, ett riktigt anrop där personuppgifterna pseudonymiseras, ett inklistrat lösenord som stoppas innan någon modell ser det, och det underlag som er revisor, kund eller tillsynsmyndighet kan granska. Sedan kommer vi överens om den integritetsprofil som passar er organisation.

Modellerna körs i EU
AWS Frankfurt · inferens i EU
Personuppgifter pseudonymiseras före modellen
Token per kund
Hemligheter stoppas i dörren
Före varje modellanrop
Varje anrop kan bevisas
Oföränderlig logg · underlag i 7 år
Rådgivare från Opsio i ett kundmöte i Sverige
Träffa oss på plats eller i ett videomöteOpsio · Sverige
Kostnadsfri genomgång · ≈ 30 sek
Boka en genomgång av Vault AI

30 minuter med en av Opsios specialister på AI och regelefterlevnad. Se portalen, ett nekat anrop i realtid och revisionsunderlaget.

Johan CarlssonFredrik Karlsson
Du pratar med Johan och Fredrik
Ert team på Opsio · Sverige
30 min·Kostnadsfritt·Biträdesavtal på begäran
Ch.02Problemet

Varje prompt är en dataöverföring. Kan ni visa vart den tog vägen?

Publika AI-tjänster är det snabbaste sättet för personuppgifter att lämna organisationen utan spår. Att blockera dem stoppar det inte – det tar bara bort kontrollen.

Medarbetarna vill använda generativ AI

Och det ska de. Det är decenniets största produktivitetslyft – för texter, analyser, kod, avtal och kundservice.

Varje prompt kan innehålla personuppgifter

Kundnamn, personnummer, avtalsvillkor, källkod – eller ett lösenord som klistrats in av misstag – skickas till en publik AI-tjänst.

Ansvaret ligger kvar hos er

Enligt GDPR är er organisation personuppgiftsansvarig för uppgifterna, oavsett vad AI-leverantörens villkor säger.

”Vad skickade ni, och kan ni visa det?”

När en revisor, en kund eller IMY frågar vart uppgifterna tog vägen kan de flesta företag inte svara.

Att säga nej fungerar inte

Förbjud AI så börjar medarbetarna använda privata konton. Uppgifterna lämnar organisationen ändå – helt utan kontroll.

Ch.03Så stöder det regelefterlevnaden

Sex skydd som plattformen upprätthåller. Inte bara löften i en policy.

Peka på ett kort för att se exakt vad varje skydd gör. Opsio driftar, uppdaterar, övervakar och ansvarar för plattformen enligt ett personuppgiftsbiträdesavtal.

01

Modellerna körs i EU

Plattformen körs i AWS Frankfurt och anropar modeller endast via inferensprofiler i EU eller i Frankfurt.

Drift i AWS Frankfurt (eu-central-1)
Inferensprofiler i EU eller modeller som bara körs i Frankfurt – aldrig en global väg eller en väg via USA
Modellvägar utanför EU blockeras i tre separata lager
Loggar i CloudTrail bekräftar det
Peka för att visa mer
02

Personuppgifter pseudonymiseras innan modellen ser dem

Personuppgifter som upptäcks ersätts med pseudonyma token innan prompten når modellen.

Namn, e-postadresser, telefonnummer och adresser
Personnummer, IBAN, kort- och kontonummer, pass- och körkortsnummer
En egen tokennyckel per kund
De riktiga värdena sätts tillbaka först på vägen till er applikation
Er integritetsprofil styr vilka typer av uppgifter som får skickas över huvud taget
Peka för att visa mer
03

Inga sparade konversationer. Loggning av.

Opsio sparar ingen kopia av era prompter eller svar, och loggningen av modellanrop i Bedrock är avstängd.

Inga sparade konversationer hos Opsio
Ingen träningsdata hos Opsio
Loggning av modellanrop avstängd
Amazon Bedrock tränar inte på och delar inte er data
Peka för att visa mer
04

Hemligheter stoppas i dörren

En prompt med inloggningsuppgifter nekas innan någon modell anropas – och kostar ingenting.

API-nycklar
Lösenord
Privata nycklar
Åtkomsttoken
Peka för att visa mer
05

Skyddsfiltret går inte att kringgå

Ett versionshanterat skyddsfilter (guardrail) stoppar jailbreak-försök, promptinjektion och skadligt innehåll.

Stoppar jailbreak och promptinjektion
Filtrerar skadligt innehåll
Versionshanterad skyddspolicy
Säker standard: kan en kontroll inte köras nekas anropet
Peka för att visa mer
06

Varje anrop kan bevisas

En oföränderlig revisionspost för varje anrop – bara metadata, aldrig innehållet.

Vem som anropade och vilken modell
Vad inspektionen hittade och vad skyddsfiltret gjorde
Antal token och kostnad
Underlag för regelefterlevnad sparas i sju år
Peka för att visa mer
Vad Vault AI är

En förvaltad, privat AI-tjänst. Ett API. En portal.

Era applikationer och medarbetare får tillgång till ledande språkmodeller via ett säkert API och en portal. Integritetsskyddet upprätthålls av plattformen själv i stället för att bara utlovas i en policy – och Opsio driftar, uppdaterar, övervakar och ansvarar för den.

Teamet bakom Vault AI · Sverige
Johan Carlsson, Landschef Sverige — Opsio
Johan Carlsson
Landschef Sverige
Fredrik Karlsson, Group COO & CISO — Opsio
Fredrik Karlsson
Group COO & CISO
Oscar Bergenbrink, CTO — Opsio
Oscar Bergenbrink
CTO
Jacob Stålbro, Innovationschef — Opsio
Jacob Stålbro
Innovationschef
Drift
Opsio driftar den

Plattformen, modellkatalogen och skyddsfiltren drivs av Opsio – ni behöver inte drifta något själva.

Underhåll
Opsio uppdaterar den

Uppdateringar, nya modeller och nya versioner av skyddsfiltren rullas ut och testas av Opsio.

Övervakning
Opsio övervakar den

Tillgänglighet, nekade anrop, kostnader och avvikelser bevakas löpande.

Ansvar
Opsio ansvarar för den

Enligt ett personuppgiftsbiträdesavtal – Opsio är ert personuppgiftsbiträde och bundet av avtalet.

Ch.04Modeller och priser

25 ledande AI-modeller, alla behandlas i EU.

Välj ett företag för att se dess modeller och vad de kostar i dag. Priserna hämtas från Vault AI:s aktuella prislista, så det du ser är det ni faktureras.

EU · alla modellerAlla 25 modeller behandlas i EU. Vägar utanför EU nekas innan något anrop görs.

Ska ni välja modell? Läs vår jämförelse av ChatGPT och Claude för företag.

Ch.05Kundportalen

Er AI-tjänst, samlad i en portal.

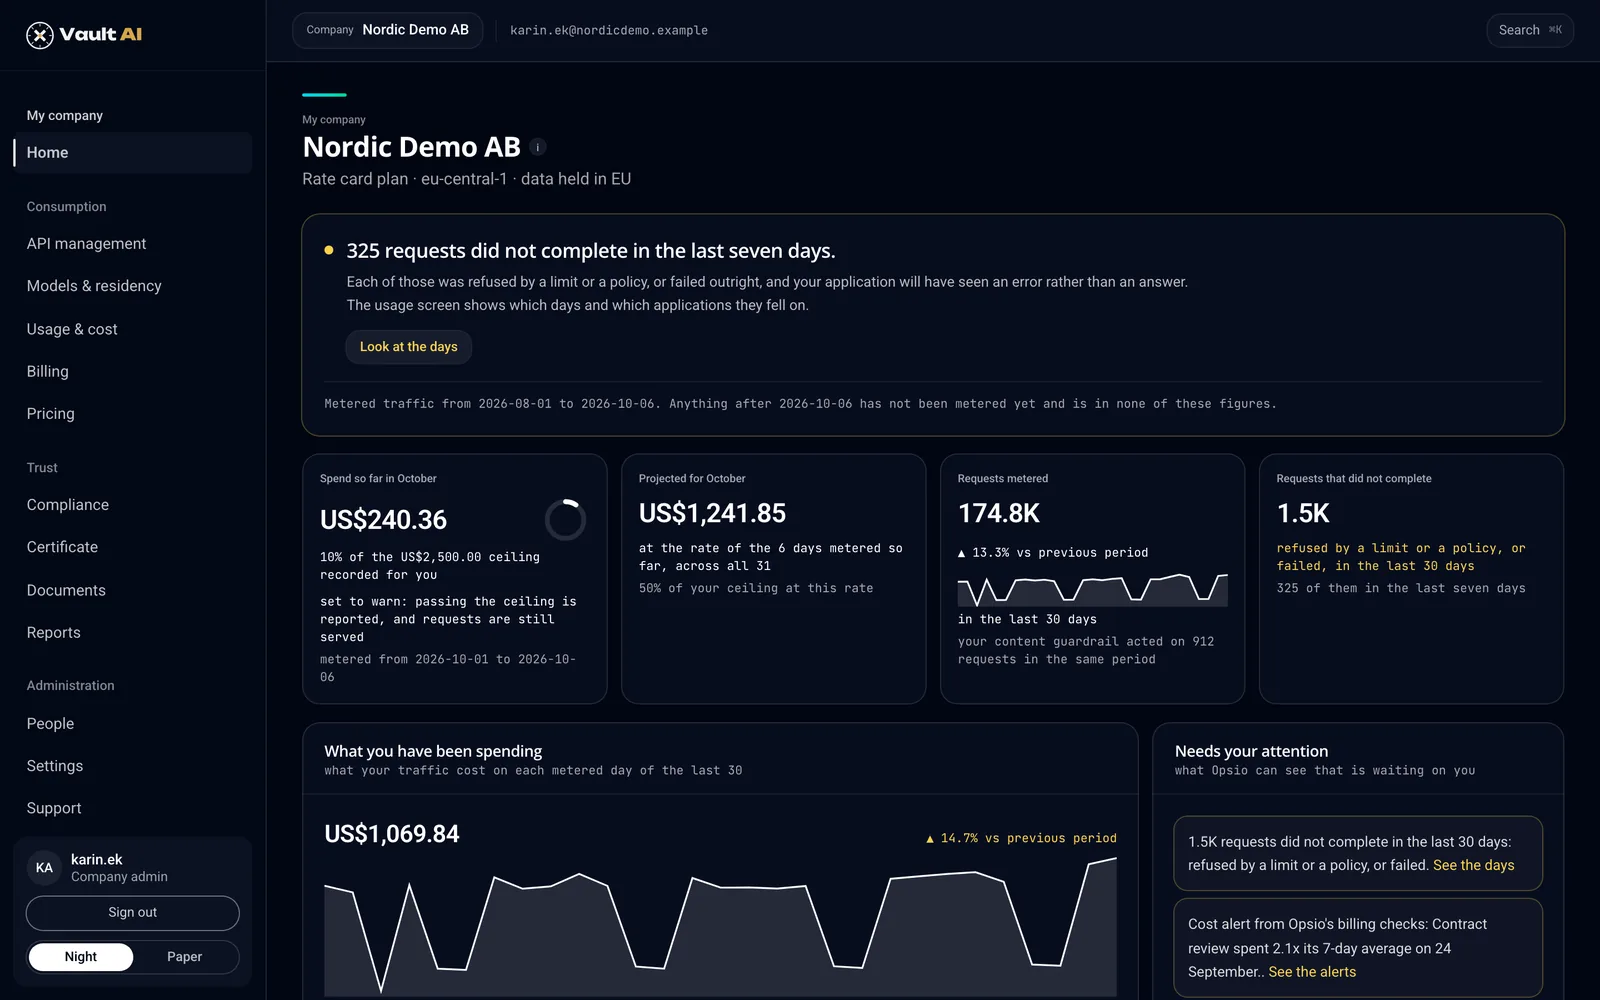
Nycklar, användning, kostnader, underlag för regelefterlevnad och fakturor – för era utvecklare, ert dataskyddsombud och er ekonomiavdelning. Visat från den riktiga portalen med ett demoföretag.

Vault AI:s kundportal – vyn Översikt
  • Månaden i korthet
  • Kostnaden hittills i månaden och vart den är på väg
  • Anrop som besvarats och anrop som nekats
  • Det som behöver er uppmärksamhet, och hur långt onboardingen har kommit
  • Meddelanden från Opsio på ett ställe

Skärmar från den riktiga Vault AI-portalen med ett demoföretag. Portalen visas på engelska och alla siffror är simulerade.

Mer i portalen
Användning och kostnad

Kostnad per modell, per applikation och dag för dag, med kostnadslarm.

Priser

Prislistan ni har och vad varje modell kostar.

Rapporter

Ladda ner era uppgifter eller beställ en återkommande rapport.

Dokument

Era avtal, villkoren som gäller och vilka som är involverade.

Personer

Bjud in kollegor som medlem (läsbehörighet) eller administratör.

Support

Skicka ärenden till Opsio och se tjänstens status i realtid.

Inställningar

Eskaleringskontakter, tillåtna nätverk och kostnadstak.

Ch.06Så använder ni Vault AI

Från signerat avtal till ert första API-anrop.

Fyra steg för att komma igång – sedan anropar era applikationer och verktyg Vault AI precis som de anropar Anthropic eller Amazon Bedrock i dag.

  1. Steg 1

    Avtala

    Signera personuppgiftsbiträdesavtalet och kom överens om er integritetsprofil: vilka typer av uppgifter som tillåts, er modellkatalog och era gränser.

  2. Steg 2

    Onboarding

    Åtta dokumenterade kontroller – avtal, kontaktpersoner, frågeformulär om data och överföringar, teknisk uppsättning och första nyckeln – som avslutas med ett daterat onboardingintyg.

  3. Steg 3

    Anslut

    Skapa en nyckel per applikation i portalen. Peka applikationen mot Vault AI:s adress från era godkända nätverk eller via VPN.

  4. Steg 4

    Förvalta

    Följ användning och kostnader, se varje nekat anrop förklarat, sätt budgetar och ladda ner revisionspaketet åt er revisor.

Ingen omskrivning behövs.

Vault AI stöder både Anthropics Messages API och Amazon Bedrocks Converse API. Befintliga applikationer, Anthropics SDK:er och AWS SDK:er fungerar som förut – ni byter bara bas-URL och nyckel.

Utvecklare

Behåll era applikationer och SDK:er. Byt bas-URL och nyckel och använd modellalias som claude-sonnet. Strömmande anrop stöds – svaret släpps när det har passerat den utgående kontrollen.

Team och verktyg

Verktyg där man kan ange en egen Anthropic- eller Bedrock-adress fungerar på samma sätt, med en egen nyckel var. Modellnamn som vanliga verktyg skickar mappas till era godkända EU-modeller.

Administratörer, dataskyddsombud och ekonomi

Portalen: skapa och återkalla nycklar, sätt budgetar och gränser, se användning och kostnad per modell, varje nekat anrop förklarat, fakturor och revisionspaketet åt er revisor.

app.py
import os, anthropic

client = anthropic.Anthropic(
    base_url="https://vault.opsiocloud.com",
    api_key=os.environ["VAULT_AI_KEY"],   # opsio_…-nyckel för den här appen
)

reply = client.messages.create(
    model="claude-sonnet",               # alias från er katalog
    max_tokens=1024,
    messages=[{"role": "user", "content": "Sammanfatta det här avtalet…"}],
)
print(reply.content[0].text)
Anthropics SDK för Python – oförändrad, så när som på två rader. raderna som ändras

När ett anrop nekas får ni veta varför.

Nekade anrop kommer tillbaka med tydliga felkoder, och portalen visar vilken regel som slog till och vad ni behöver ändra. De vanligaste:

422
secret_detected

Prompten innehöll ett lösenord, en nyckel eller en token. Ingen modell anropades och inget debiterades.

Ta bort hemligheten och skicka igen.

403
model_not_approved

Modellen finns inte i er katalog – det gäller även alla modellvägar utanför EU.

Använd något av era godkända alias.

429
rate_limited

En gräns för anrop per minut eller token per dag nåddes.

Försök igen efter angiven tid eller höj gränsen.

402
budget_exhausted

Ett kostnadstak eller en applikationsbudget med hårt stopp nåddes.

Höj budgeten i portalen.

503
guardrail_unavailable

Skyddsfiltret kunde inte köras, så anropet nekades i stället för att besvaras okontrollerat.

Försök igen – det här är säkerhetsspärren som gör sitt jobb.

Det här är Vault AI byggt för att ge er

Era medarbetare använder de bästa AI-modellerna på er egen data. Modellerna körs i EU, personuppgifter pseudonymiseras innan de når modellen, ett inklistrat lösenord stoppas i dörren, och när revisorn frågar kan ni visa exakt vad som hände.

Ch.07Regelefterlevnad

GDPR i dag. Redo för AI-förordningen, NIS2 och DORA.

Så motsvarar Vault AI:s skydd de regelverk som revisorer, kunder och tillsynsmyndigheter frågar efter.

Opsio är ert personuppgiftsbiträde enligt ett personuppgiftsbiträdesavtal enligt artikel 28 i dataskyddsförordningen. Modellinferens, plattform och revisionsposter körs i AWS-regioner i EU. Inloggningskoder och tjänstemeddelanden skickas via Resend, ett amerikanskt underbiträde, med stöd av EU:s standardavtalsklausuler och dataskyddsramen mellan EU och USA; Resend tar emot mottagaradresser och metadata om meddelanden, aldrig innehållet i prompter. Ni får hela GDPR-dokumentationen: personuppgiftsbiträdesavtal, registerförteckning, konsekvensbedömning, överföringsbedömning, förteckning över underbiträden, gallringsplan och en rutin för registrerades begäranden. Läs också IMY:s vägledning GDPR vid användning av generativ AI och vår guide molntjänster och GDPR.
Ch.08Gratis bedömning inför AI-förordningen

Era AI-policyer för AI-förordningen, skrivna utifrån era svar. Gratis.

Vault AI sköter de tekniska kontrollerna. Policyerna är den andra halvan av AI-förordningen (EU AI Act), och Opsios kostnadsfria AI readiness assessment skriver dem åt er: svara på frågor i fjorton steg, ungefär fyrtio minuter, så får ni direkt när ni skickar in en mognadspoäng och fyra dokument byggda på era svar. Frågorna och dokumenten är på engelska.

AI Governance Framework

Vem som ansvarar för AI, hur ett användningsfall går från idé till drift, hur risk klassas och vilka verktyg som är godkända.

Kopplingar till AI-förordningen

  • Art. 4 AI-kunnighet
  • Art. 26 tillhandahållares skyldigheter
  • Art. 9 riskhantering

AI-policy (Acceptable Use Policy)

Vilka AI-verktyg och konton medarbetarna får använda, vad som får och inte får matas in, hur svar kontrolleras och hur incidenter rapporteras.

Kopplingar till AI-förordningen

  • Art. 4 AI-kunnighet
  • Art. 5 förbjudna metoder
  • Art. 50 transparens

Checklista för AI-leverantörer

Tjugotre avsnitt för att granska en AI-leverantör, från data, integritet och säkerhet till avtal, tillsyn, agenter och exit.

Kopplingar till AI-förordningen

  • Art. 25 ansvar leverantör–tillhandahållare
  • GDPR art. 28 personuppgiftsbiträden

Mall för AI-riskbedömning

Underlaget som avgör om ett användningsfall får gå vidare: syfte, data, tillsyn, rättslig kartläggning, klassning, kontroller och godkännande.

Kopplingar till AI-förordningen

  • Art. 9 riskhantering
  • Art. 27 konsekvensbedömning för grundläggande rättigheter
  • Bilaga III klassning
Policy och plattform tillsammans

Er AI-policy anger vilka AI-verktyg medarbetarna får använda. Vault AI är ett verktyg ni kan ange där och sedan visa: modeller i EU, personuppgifter pseudonymiseras före modellen, lösenord stoppas och varje anrop finns i revisionsloggen. Leverantörschecklistan har sina svar färdiga i Vault AI:s dokumentpaket.

Gratis · inget kort · spara och lämna över till en kollega i varje steg
Ch.09Det här får ert företag

Allt ni behöver för att använda AI – och kunna bevisa det.

En privat AI-slutpunkt, en portal som era säkerhets- och ekonomiteam kommer att använda, och den dokumentation som ert dataskyddsombud och era revisorer förväntar sig.

En privat AI-slutpunkt

En utvald modellkatalog och en integritetsprofil som vi kommer överens om vid onboardingen.

En kundportal

Användning och kostnad per modell, varje nekat anrop med regeln som slog till och vad ni behöver ändra, API-nycklar per applikation (tidsbegränsade och återkallningsbara), kostnadstak och budgetar.

Ett färdigt revisionspaket

Ladda ner det när som helst – tillsammans med ett register enligt AI-förordningen och en dokumenterad konsekvensbedömning.

Komplett GDPR-dokumentation

Personuppgiftsbiträdesavtal, registerförteckning, konsekvensbedömning, överföringsbedömning, förteckning över underbiträden, gallringsplan och en rutin för registrerades begäranden. Osäkra på var ni står? Gör vår bedömning av AI-styrning och AI-mognad (på engelska).

Strukturerad onboarding

Ett tydligt onboardingprogram som avslutas med ett daterat onboardingintyg.

Kostnadskontroll

Anropsgränser, tak för antal token och hårda budgetstopp per företag och per applikation, och tydliga fakturor kopplade till en oföränderlig prislista.
Ch.10Så tar företag nästa steg med Vault AI

Från skugg-AI till styrd AI i stor skala.

Fem steg som företag tar när AI går att använda säkert på riktiga data.

Införa

Ersätt skugg-AI

Ge medarbetarna en godkänd och styrd AI-tjänst som de faktiskt vill använda – i stället för privata konton.

Det här får ni

En godkänd AI-tjänst och portal för hela företaget.

Steg 01
Bygga

Sätt AI i arbete

Kundservice, dokumentanalys, kod och avtal – på riktiga kunduppgifter, på ett säkert sätt.

Det här får ni

AI i produktion på personuppgifter, utan att exponera dem för modellen.

Steg 02
Sälja

Vinn affärer i reglerade branscher

Besvara säkerhetsfrågeformulär och kundrevisioner med underlag i stället för försäkringar.

Det här får ni

Ett revisionspaket och GDPR-dokumentation att ladda ner.

Steg 03
Välja

Förbli modelloberoende

Byt eller kombinera Claude, Nova och Mistral utan att bygga om något eller göra om integritetsbedömningen.

Det här får ni

Enkla modellalias – skydden är desamma.

Steg 04
Förbereda

Bli redo för nya regler

Förbered er för AI-förordningen, NIS2 och DORA med en samlad dokumentation av hur AI hanterar era uppgifter.

Det här får ni

Ett register enligt AI-förordningen och en dokumenterad konsekvensbedömning.

Steg 05
Ch.11Vanliga frågor

Privat AI och GDPR – svar på era frågor.

Opsio Vault AI är en förvaltad, privat AI-tjänst. Era applikationer och medarbetare får tillgång till ledande språkmodeller via ett säkert API och en portal, och integritetsskyddet upprätthålls av plattformen själv i stället för att bara utlovas i en policy. Opsio driftar, uppdaterar, övervakar och ansvarar för tjänsten enligt ett personuppgiftsbiträdesavtal.

Sluta säga nej till AI

Ge era team de bästa AI-modellerna – med skydden inbyggda.

Berätta hur er organisation vill använda AI, så visar vi hur Vault AI håller det inom ramarna för GDPR.

Kontakt · svar inom en arbetsdag

Prata med Opsio.

Be om GDPR-dokumentationen, revisionspaketet, listan över modeller eller priser. Vi återkommer med ett tydligt nästa steg inom en arbetsdag.

Snabbspår
Hoppa över formuläret – boka en genomgång på 30 minuter.

Få en tid med Johan eller Fredrik redan den här veckan.

Boka en genomgång
Drift
AWS Frankfurt
Inferens i EU
Svarstid
Nya förfrågningar:
inom en arbetsdag
Biträdesavtal (GDPR art. 28)
Sekretessavtal på begäran
Ingen uppstartsavgift
Kostnadsfri rådgivning
≈ 60 sekunder

Berätta hur ni vill använda AI

Det räcker med en kort beskrivning – vi svarar med ett tydligt nästa steg.

Boka en genomgång
Demo av Vault AI